AI 솔루션 문의하기


회원 가입, 계좌 개설, 서비스 이용 신청처럼 본인 여부를 확인해야 하는 순간은 거의 모든 온라인 서비스에 존재합니다. 직접 인증 시스템을 만들기보다 본인확인 서비스 API를 연동하는 경우가 많지만, API마다 확인 방식이 달라 서비스에 맞는 선택이 필요합니다.
이 글에서는 본인확인 서비스 API를 휴대폰, 신분증, 계좌, 얼굴 네 가지 방식으로 나누어 비교하고, 선택 기준과 연동 시 유의할 점을 정리합니다.
고객 명의의 휴대폰을 통해 인증하는 방식입니다. 이용 방식이 익숙하고 절차가 빨라 널리 쓰입니다. 다만 인증 수단이 휴대폰이므로, 휴대폰을 사용하는 사람이 곧 본인이라는 보장은 없다는 점을 고려해야 합니다. 알체라는 휴대폰 본인확인 서비스를 제공하지 않습니다.
고객이 신분증을 촬영하면 OCR로 정보를 추출하고, 진위확인과 사본판별로 신분증의 유효성과 위·변조 여부를 확인하는 방식입니다. 실물 신분증을 기반으로 하므로 비대면 가입처럼 신원 확인의 근거가 필요한 절차에 적합합니다. 알체라가 제공하는 방식입니다.
고객이 입력한 계좌로 1원을 입금하고, 입금 내역에 표시된 인증 정보를 입력하게 해 계좌 소유 여부를 확인하는 방식입니다. 금융 서비스와 연계해 쓰기 좋지만, 확인 대상은 계좌 보유 사실이므로 얼굴 대조 같은 동일인 확인과는 성격이 다릅니다. 알체라가 제공하는 방식입니다.
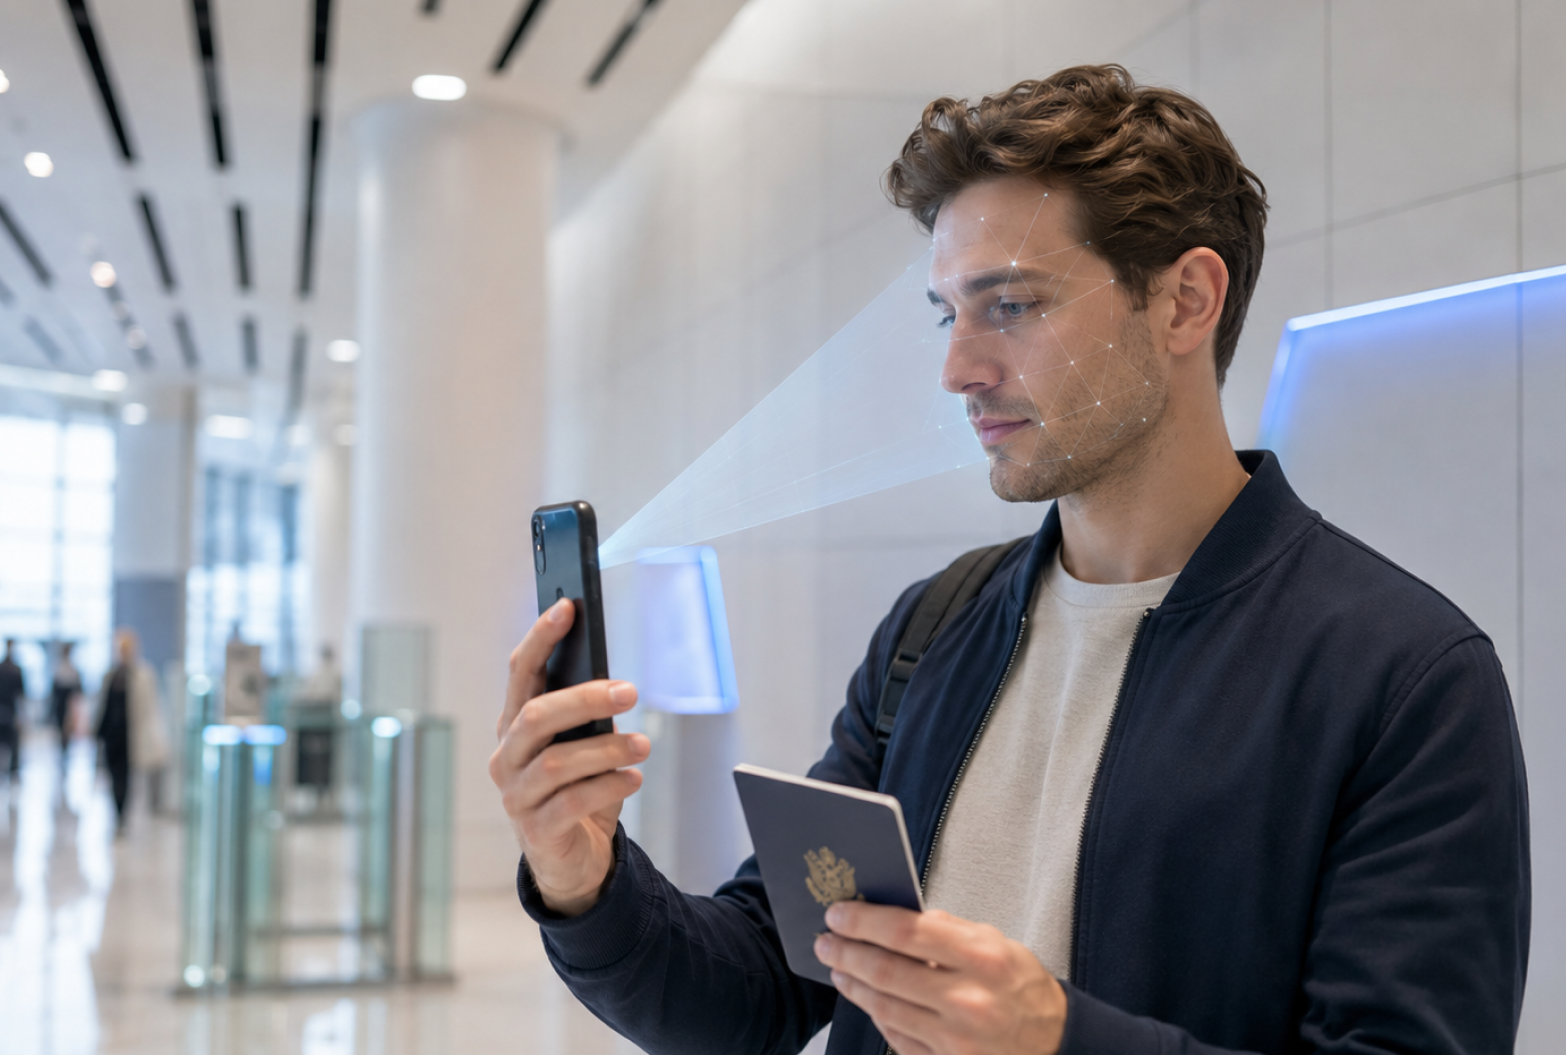
고객이 얼굴을 촬영하면 실제 살아 있는 사람인지 판별한 뒤, 신분증 속 사진과 얼굴 매칭으로 동일인 여부를 확인하는 방식입니다. 타인의 신분증을 도용한 경우에도 제출자 본인 여부를 가려낼 수 있습니다. 알체라가 제공하는 방식입니다.

방식마다 확인하는 대상이 다르므로 어느 하나가 모든 위험을 막지는 못합니다.
서비스의 위험도와 사용자 환경에 따라 방식을 고르거나 조합합니다.

실무에서는 한 가지 방식만 쓰기보다 목적에 맞게 단계를 조합하는 경우가 많습니다.
조합할수록 확인의 폭은 넓어지지만 사용자가 거쳐야 할 단계도 늘어납니다. 서비스 위험도에 비해 과도한 단계는 이탈로 이어질 수 있으므로 필요한 수준을 기준으로 설계하는 것이 중요합니다.
API를 연동할 때는 인증 성공 여부뿐 아니라 사용자가 겪는 과정도 함께 설계해야 합니다. 촬영이 필요한 신분증·얼굴 방식은 촬영 가이드와 재시도 안내가 중요하고, 인증에 실패한 경우를 대비해 대체 인증 수단이나 상담 경로를 마련해 두면 이탈을 줄일 수 있습니다.
연동은 일반적으로 다음 순서로 진행됩니다.
단계별 구현 방법과 연동 시 고려할 내용은 개발자를 위한 본인 인증 API 연동 가이드에서 자세히 확인할 수 있습니다.
본인확인 과정에서는 민감한 개인정보가 오가므로 보안이 필수입니다.
비용 구조는 제공사에 따라 다르며, 일반적으로 월 구독형과 사용량 기반형으로 나뉩니다. 호출량이 꾸준히 많은 서비스는 예측 가능한 비용 구조가, 초기 서비스는 사용량에 따라 부담이 달라지는 구조가 맞는 경우가 많습니다. 도입 전에 예상 호출량을 기준으로 제공사별 조건을 비교해 보시기 바랍니다.
본인확인 방식은 휴대폰, 신분증, 계좌, 얼굴처럼 확인하는 대상이 달라 서로 대체하기보다 서비스의 위험도에 맞춰 조합하는 것이 좋습니다. 제공 범위와 보안 체계, 연동 방식, 비용 구조를 함께 비교해 서비스에 맞는 본인확인 방식을 선택해 보시기 바랍니다.