AI 솔루션 문의하기


거래소 계정은 중앙 서버가 이용자의 신원과 자산을 함께 관리하지만 개인이 직접 보관하는 지갑은 구조 자체가 다릅니다. 자산을 옮기는 열쇠에 해당하는 개인키가 이용자의 기기 안에만 저장되어 있어 이체를 승인하는 생체인증도 서버로 전송되지 않고 기기 내부에서 완결되어야 합니다. 이 구조에서는 생체 정보가 외부로 유출될 위험이 상대적으로 낮은 대신 기기 자체를 잃어버리면 대체할 방법이 마땅치 않다는 다른 종류의 위험이 따라옵니다. 생체인증이 기기 내부에서 완결되는 구조는 정보 유출 위험을 낮추는 대가로 기기 분실이라는 새로운 취약점을 떠안게 됩니다.
물리적인 하드웨어 지갑을 쓰는 이용자는 이체를 승인할 때 기기에 내장된 지문 센서에 손가락을 대는 방식으로 거래에 서명합니다. 이 과정은 인터넷에 연결되지 않은 상태에서 이루어지기 때문에 온라인상의 해킹 시도로부터 비교적 안전하다는 평가를 받습니다. 다만 지문 센서 자체의 인식 정확도가 낮으면 정당한 소유자도 반복해서 인증에 실패하는 불편을 겪을 수 있어 센서 품질에 대한 검증이 함께 필요합니다. 인터넷과 단절된 상태에서 이루어지는 지문 서명은 온라인 해킹 경로 자체를 원천적으로 차단합니다.
기업이나 가족이 공동으로 관리하는 자산은 한 사람의 생체인증만으로 이체가 이루어지지 않도록 여러 명의 서명을 요구하는 다중서명 방식을 적용하는 경우가 있습니다. 정해진 인원 가운데 일정 수 이상이 각자의 기기에서 생체인증을 완료해야 비로소 이체가 실행되는 구조입니다. 한 사람의 생체 정보가 도용되더라도 나머지 서명자의 승인 없이는 자금이 움직이지 않는다는 점에서 단일 인증 방식보다 안전성이 높아집니다. 한 사람의 인증 정보가 뚫리더라도 나머지 서명자의 동의 없이는 자산이 움직이지 않는다는 점이 다중서명 구조의 핵심입니다.

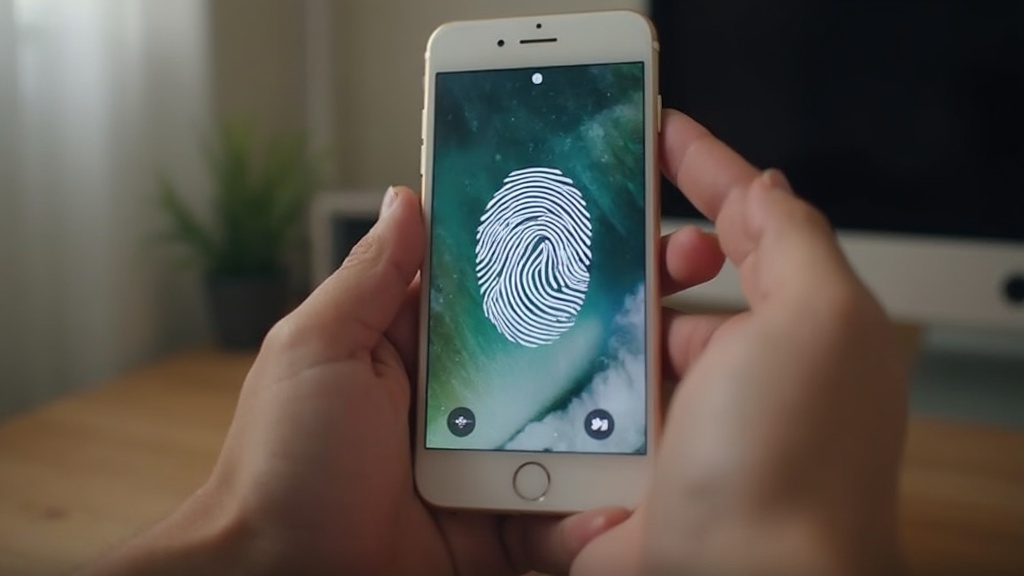
지문을 이용한 생체인증은 손가락에 상처가 나거나 피부 상태가 변하면 인식률이 떨어질 수 있으며 이런 상황에서 유일한 인증 수단이 지문뿐이라면 정당한 소유자가 자산에 접근하지 못하는 곤란을 겪을 수 있습니다. 얼굴 인식이나 별도의 비밀번호 같은 대체 인증 수단을 함께 등록해 두면 이런 일시적인 상황에서도 접근 경로를 유지할 수 있습니다. 다만 대체 수단이 너무 쉽게 우회를 허용하면 원래의 보안 강도가 무의미해질 수 있어 균형이 필요합니다. 대체 인증 수단은 지문 실패 상황을 구제하되 그 자체로 손쉬운 우회로가 되지 않는 수준에서 설계되어야 합니다.
생체인증이 등록된 기기 자체를 분실하면 그 기기에 저장된 개인키에도 접근할 수 없게 되며 이는 자산 전체에 대한 접근을 잃는 심각한 상황으로 이어질 수 있습니다. 기기 등록 시점에 미리 만들어 둔 복구 문구나 별도의 백업 기기를 통해 새 기기에 개인키를 다시 불러오고 그 위에 생체인증을 새로 등록하는 절차가 필요합니다. 이 복구 절차 자체도 아무나 시도할 수 없도록 엄격하게 관리되어야 합니다. 복구 문구와 백업 기기라는 이중의 안전망이 있어야 기기 분실이 곧바로 자산 상실로 이어지지 않습니다.
부부나 가족이 공동으로 자산을 관리하려는 경우 한 지갑에 여러 사람의 생체 정보를 함께 등록해 각자의 기기에서 접근할 수 있도록 구성하는 방식을 고려할 수 있습니다. 이 경우 누가 언제 이체를 승인했는지 구분해 기록해 두면 나중에 특정 거래의 책임 소재를 확인해야 할 때 도움이 됩니다. 등록된 인원 가운데 한 명이 관계를 정리하고 지갑에서 빠지게 되는 상황을 대비한 절차도 함께 마련해 둘 필요가 있습니다. 승인자별 기록을 구분해 남기는 습관이 나중에 벌어질 수 있는 책임 소재 다툼의 근거가 됩니다.