AI 솔루션 문의하기


딥페이크 판별 기업 본인확인 솔루션을 고를 때 먼저 구분할 것은, 영상·이미지의 진위를 가리는 콘텐츠 판별과 인증하는 순간 카메라 앞의 사람을 확인하는 본인확인용 탐지(eKYC)가 목적과 평가 방식이 다르다는 점입니다. 같은 딥페이크 탐지 기술을 쓰더라도 풀려는 문제가 달라서, 한쪽의 성능이 다른 쪽의 근거가 되지 않습니다.
콘텐츠 판별은 이미 만들어진 영상, 이미지, 음성 파일이 AI로 합성되거나 조작되었는지 가리는 기술입니다. 입력은 편집과 압축을 거친 임의의 파일이며, 파일이 어디서 어떻게 만들어졌는지 모르는 상태에서 분석합니다. 결과는 합성 가능성 점수나 분석 보고서 형태가 많고, 사후에 분석하므로 판정에 시간 여유가 있습니다. 허위 정보 대응, 미디어 검증, 증거 분석에 쓰입니다.
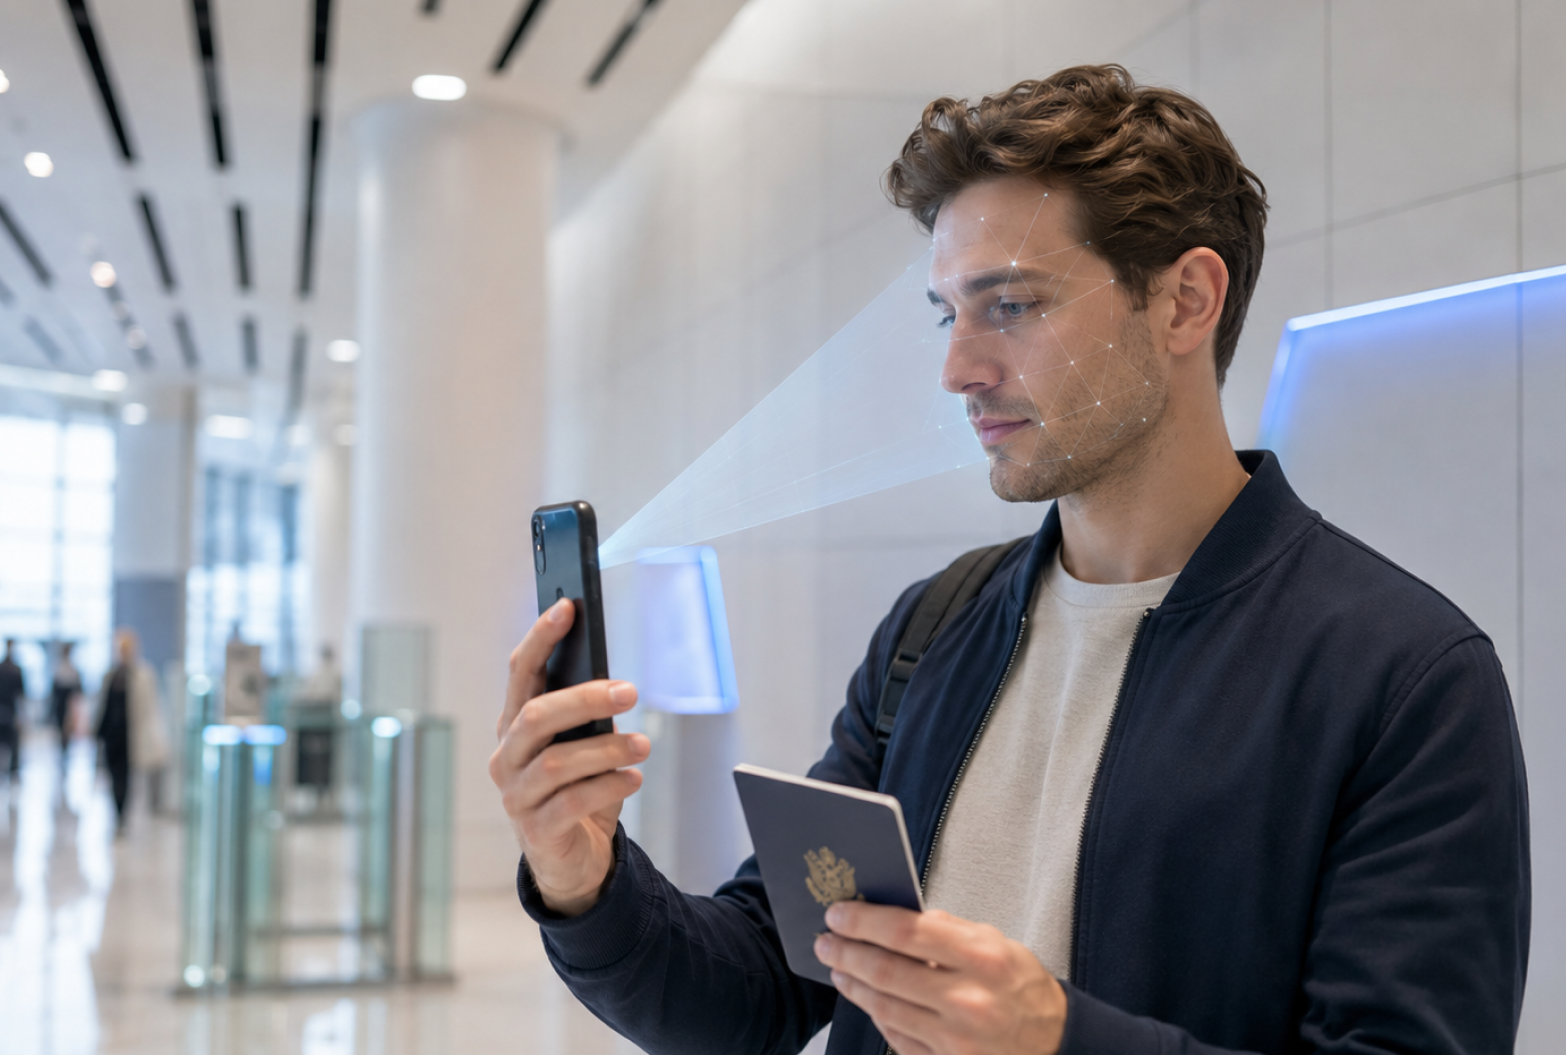
본인확인용 탐지는 인증하는 순간 카메라 앞에 있는 사람이 실제 사람인지, 신분증 속 인물과 같은 사람인지 확인합니다. 촬영 화면과 안내 흐름을 서비스가 통제하고, 결과는 통과, 거부, 추가 확인으로 인증 중에 나와야 합니다. 신분증 위변조 판별, 얼굴 위변조 탐지, 동일인 확인이 한 흐름으로 이어집니다. 비대면 고객확인과 계좌 개설처럼 신원 도용을 막아야 하는 업무에 쓰입니다. 촬영 중 카메라 화면을 가상 카메라나 영상 파일로 바꿔 넣는 공격까지 방어 범위에 포함되는지는 따로 확인합니다.
두 방식은 다음 여섯 가지에서 다릅니다.
콘텐츠 판별의 정확도는 파일 단위 평가이고 본인확인은 카메라 앞에 제시된 공격에 대한 평가이므로, 콘텐츠 판별 정확도 수치만으로 본인확인 적합성을 판단하지 않습니다. 한 업체가 두 방식의 기능을 함께 제공하더라도 제품 구성과 평가 근거는 각각 확인합니다.
본인확인용 딥페이크 탐지 업체는 평가 인증, 연동 방식, 오탐 처리, 개인정보 관리의 네 가지 기준으로 고릅니다. 특정 업체의 우열을 정하지 않고, 같은 질문을 모든 후보에게 하는 방식으로 비교합니다.
평가 인증은 제3자 시험 기관이 ISO/IEC 30107-3 기준으로 평가한 결과가 있는지 확인하는 항목입니다. 시험 기관, 공격 수준(레벨), 평가 대상 버전을 확인하고, 인증을 받은 구성이 도입할 구성과 같은지 봅니다. 공격 유형별 APCER와 BPCER, 시험 횟수가 함께 제시되는지도 확인합니다. 카메라 앞 공격과 별개로 영상 주입 공격에 대한 대응이 있는지 묻고, 얼굴 동일인 확인 성능은 위변조 탐지와 별도의 평가 자료로 요청합니다. 인증을 받았다는 표현만 제시하는 경우에는 확인서의 발급 일자와 유효 범위를 요청합니다.
연동 방식은 기존 인증 흐름에 어떻게 붙일 수 있는지 확인하는 항목입니다. SaaS, API, SDK, 설치형 중 지원하는 방식과 앱과 웹 중 지원하는 환경을 확인합니다. 촬영 화면을 업체가 제공하는지 직접 구성해야 하는지, 신분증 확인, 계좌 인증, 법인 확인 같은 다른 단계와 한 흐름으로 연결되는지도 봅니다. 응답 시간 기준과 장애 시 대체 경로를 계약 전에 정하고, 호출 건당 과금이라면 재촬영과 인증 실패도 호출로 집계되는지 확인합니다.
앞에서 다룬 기존 인증 흐름과의 연동 문제는 알체라 eKYC의 API 기반 SaaS 연동으로 처리할 수 있습니다. 별도 서버 구축 없이 API 연동만으로 신분증, 얼굴, 계좌 인증을 하나의 환경에서 이용하며, 앱과 웹을 모두 지원합니다. 신분증 OCR 정확도는 98.47%이고 사본 판별은 99%입니다. 인증 단계를 업체별로 따로 연동하지 않고 하나의 연동으로 묶으면 연동 대상과 확인할 계약 조건이 줄어듭니다.
오탐은 정상 고객을 공격으로 판정해 거부하는 경우이고, 미탐은 공격을 정상으로 통과시키는 경우입니다. 오탐이 생겼을 때 처리 흐름이 정해져 있는지 확인합니다. 재촬영을 몇 회까지 허용하는지, 거부된 건을 대면 확인이나 수동 심사로 전환하는 경로가 있는지, 거부 사유를 구분해 재촬영 안내에 쓸 수 있는지를 봅니다. 임계값을 거래 위험도별로 다르게 설정할 수 있는지와 판정 이력이 로그로 남는지도 확인해야 사후에 판정 근거를 설명할 수 있습니다. 오탐 비율은 고객 구성, 촬영 환경, 단말에 따라 달라지므로 도입 후에도 월별로 거부율과 재시도율을 점검합니다.
얼굴 정보는 특정 개인을 알아볼 목적으로 처리하면 개인정보 보호법상 민감정보에 해당할 수 있어 별도 동의 등 법적 요건을 법무 담당자가 확인합니다. 업체에는 다음 사항을 확인합니다.
판정 직후 이미지를 파기하는 구조인지, 보관한다면 누가 언제까지 열람할 수 있는지를 계약서에 명시합니다.
업체 비교 평가는 같은 자료 목록과 같은 시험 시나리오를 모든 후보에게 적용하는 방식으로 진행합니다. 업체마다 제시하는 수치의 조건이 달라서 같은 기준으로 다시 확인하지 않으면 비교할 수 없습니다.
후보 업체에 같은 자료를 요청합니다. 평가 보고서와 시험 기관, 평가 대상 버전, 공격 유형별 APCER와 BPCER, 연동 방식과 지원 환경, 오탐 발생 시 처리 절차, 개인정보 처리 방식과 보안 인증이 기본 목록입니다. 제출하지 못하는 항목은 이유와 함께 기록하고, 범위가 다르게 제출된 자료는 같은 조건으로 다시 요청해 비교 기준을 맞춥니다.
도입 예정 환경에서 같은 시나리오로 시험합니다. 정상 사용자는 조명, 단말, 카메라 화질을 달리해 촬영하고, 공격 시험은 인쇄물, 화면 재생 영상, 마스크를 포함합니다. 시험 횟수와 임계값은 후보마다 같게 둡니다. 이 시험은 업체의 공식 평가를 대체하지 않으며, 자사 환경에서의 오탐과 재촬영 빈도를 확인하는 용도입니다. 시험 결과는 정상 고객 거부 건수, 재촬영 건수, 공격 통과 건수를 구분해 기록합니다.
비교 결과는 항목별로 같은 형식으로 기록하고, 우열이 아니라 요구 조건을 충족하는지로 판단합니다. 평가 기준과 결과, 선정 사유를 문서로 남기면 감독 기관이나 내부 감사가 선정 과정을 확인할 때 설명할 수 있습니다.
딥페이크 판별 기업 본인확인 업체를 선정하기 전에는 다음 다섯 가지를 확인합니다.
도입을 검토하는 기업은 이 다섯 가지를 모든 후보에게 같은 기준으로 적용한 뒤 업체를 선택합니다.