AI 솔루션 문의하기


생체인증은 지문, 얼굴, 홍채, 목소리처럼 사람마다 다르게 나타나는 신체적 특징을 이용해 그 사람이 본인인지 확인하는 기술입니다. 영어로는 Biometric Authentication이라고 부르며, 휴대폰 잠금 해제부터 금융 앱 로그인, 비대면 계좌 개설까지 폭넓게 쓰이고 있습니다. 기업 입장에서 생체인증은 단순히 편리한 로그인 수단이 아니라, 화면 너머에 있는 사람이 실제로 서비스를 신청한 본인인지 확인하는 수단으로 의미가 큽니다. 비대면 거래가 늘면서 직접 얼굴을 보고 신분증을 확인하던 절차를 온라인으로 옮겨야 하는 기업이 많아졌고, 그 빈자리를 채우는 기술로 생체인증이 쓰이고 있습니다.
본인 확인 수단은 보통 세 가지로 나눕니다. 비밀번호처럼 알고 있는 것, 휴대폰이나 보안카드처럼 가지고 있는 것, 그리고 얼굴이나 지문처럼 자기 자신인 것입니다. 비밀번호와 인증번호는 다른 사람에게 알려 주거나 빼앗기면 그대로 쓰일 수 있습니다. 생체정보는 다른 사람에게 넘겨줄 수 없기 때문에, 지금 인증하는 사람이 바로 그 사람이라는 점을 더 직접적으로 보여 줍니다. 다만 사진이나 영상으로 흉내 내는 위조가 있어 이를 막는 장치가 함께 있어야 합니다.
생체인증은 크게 등록, 특징 추출, 대조, 판정의 네 단계로 이루어집니다.
생체 기술은 쓰는 방식에 따라 두 가지로 나뉩니다. 한 사람의 정보와 지금 촬영한 정보를 비교해 같은 사람인지 확인하는 방식이 1:1 인증이고, 여러 사람의 정보 가운데 누구인지 찾아내는 방식이 1:N 식별입니다. 비대면 본인확인에 쓰는 생체인증은 신분증 사진과 지금 얼굴을 비교하는 1:1 인증입니다.
판정 기준을 너무 느슨하게 잡으면 다른 사람을 본인으로 잘못 받아들이는 오류가 늘고, 너무 엄격하게 잡으면 본인을 거부하는 오류가 늘어납니다. 그래서 기업은 서비스의 위험 수준에 맞춰 기준을 정해야 합니다. 금융 거래처럼 위험이 큰 서비스는 기준을 엄격하게 두고, 거부된 사용자를 위한 재시도와 대체 절차를 함께 마련하는 것이 일반적입니다. 솔루션을 비교할 때는 정확도 수치만 보지 않고, 어떤 판정 기준에서 측정한 값인지와 국제 시험 기관의 평가를 받았는지를 함께 확인하는 것이 좋습니다.
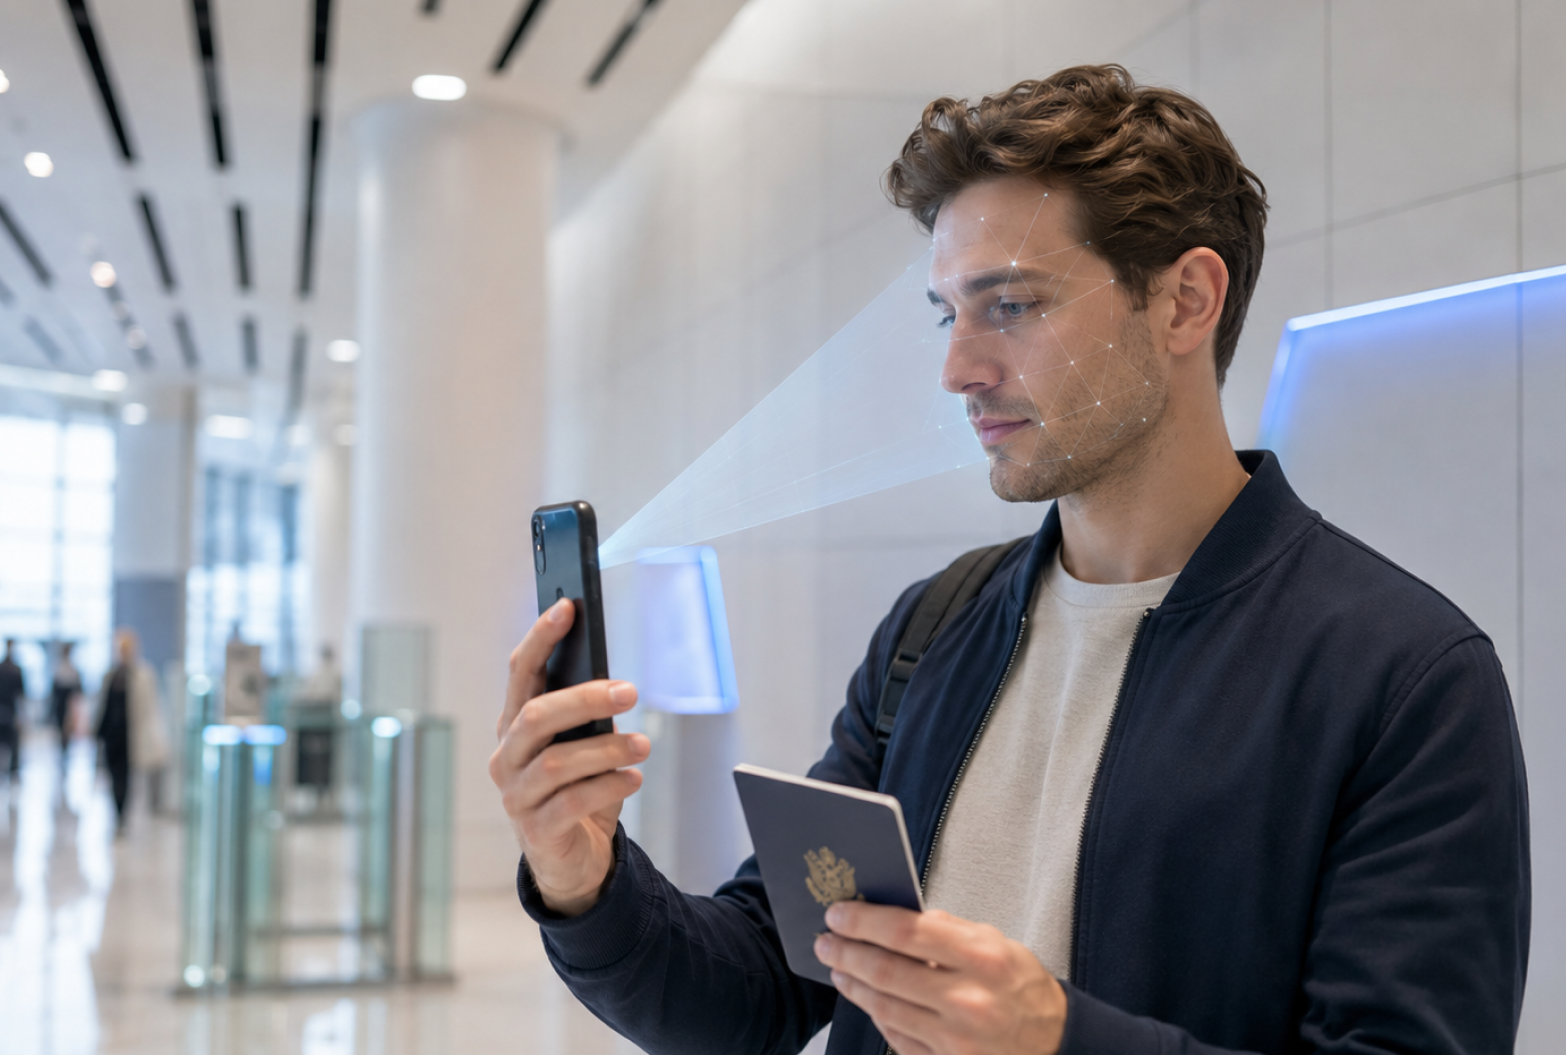
비대면 서비스에서 얼굴로 본인을 확인하려면 신분증 사진과 지금 촬영한 얼굴을 정확하게 비교할 수 있는 기술이 필요합니다. 알체라 eKYC는 촬영된 얼굴의 위변조 여부를 판별한 뒤 신분증 사진과 매칭하여 동일인 여부를 확인하며, 얼굴인식 정확도는 NIST 글로벌 얼굴인식 테스트(FRTE)에서 국내 1위, 글로벌 19위를 기록했습니다. 별도의 서버 구축 없이 API로 연동할 수 있어 기존 가입이나 인증 화면에 얼굴 확인 단계를 더할 수 있습니다.
생체인증은 어떤 신체 특징을 쓰느냐에 따라 종류가 나뉘고, 필요한 장비와 적합한 용도가 다릅니다.
기업이 고객을 비대면으로 확인할 때는 고객의 휴대폰이나 노트북 카메라만으로 확인할 수 있는 얼굴 인증이 현실적인 선택입니다. 고객에게 별도 장비를 요구하지 않고, 신분증에 이미 얼굴 사진이 있어 비교할 기준이 분명하다는 점도 얼굴 인증이 비대면 본인확인에 많이 쓰이는 이유입니다.
휴대폰 잠금 해제에 쓰는 지문이나 얼굴 인증은 기기에 처음 등록한 사람과 지금 쓰는 사람이 같다는 것만 확인합니다. 처음 등록한 사람이 실제로 누구인지는 알려 주지 않기 때문에, 기업이 고객의 신원을 확인하는 용도로는 부족합니다. 그래서 비대면 본인확인에서는 신분증과 얼굴을 함께 확인합니다.
이 흐름은 비대면 계좌 개설, 휴대폰 개통, 플랫폼 가입처럼 처음 고객을 받는 단계에서 주로 쓰이고, 이후 결제나 정보 변경처럼 중요한 순간에 다시 확인하는 데도 활용됩니다. 결제 권한을 맡기는 서비스라면 신분증과 얼굴 확인 뒤에 본인 명의 계좌로 소액을 보내 확인하는 계좌 인증을 더해, 신분증의 주인과 계좌의 주인이 같은지까지 확인하기도 합니다.
생체인증도 완벽하지는 않습니다. 기업이 도입할 때는 다음 위험을 함께 고려해야 합니다.
위조 수법은 계속 바뀌기 때문에 한 번 도입하고 끝내기보다, 사용하는 솔루션이 새로운 공격 유형에 맞춰 꾸준히 개선되는지 확인하는 것도 중요합니다.
얼굴이나 지문처럼 특정 개인을 알아볼 수 있는 생체정보는 국내 개인정보 보호법에서 민감정보로 다룹니다. 비밀번호와 달리 유출되면 바꿀 수 없기 때문에 처리 기준을 처음부터 정해 두어야 합니다.