AI 솔루션 문의하기


AI 딥페이크는 인공지능으로 사람의 얼굴을 합성하거나 바꾼 이미지와 영상을 말합니다. 생성 모델이 발전하면서 공개된 사진 몇 장만으로도 자연스러운 얼굴 영상을 만들 수 있게 되었고, 이런 합성물이 비대면 본인확인의 얼굴 인증 단계를 노리고 있습니다.
얼굴 인증을 우회하려는 시도는 크게 두 갈래로 나뉩니다. 하나는 합성한 얼굴을 다른 화면에 띄우거나 출력해서 카메라 앞에 보여주는 프레젠테이션 공격이고, 다른 하나는 가상 카메라 같은 도구로 카메라를 거치지 않고 합성 영상을 앱에 직접 넣는 인젝션 공격입니다. 두 공격은 들어오는 경로가 달라서 막는 방법도 다릅니다.
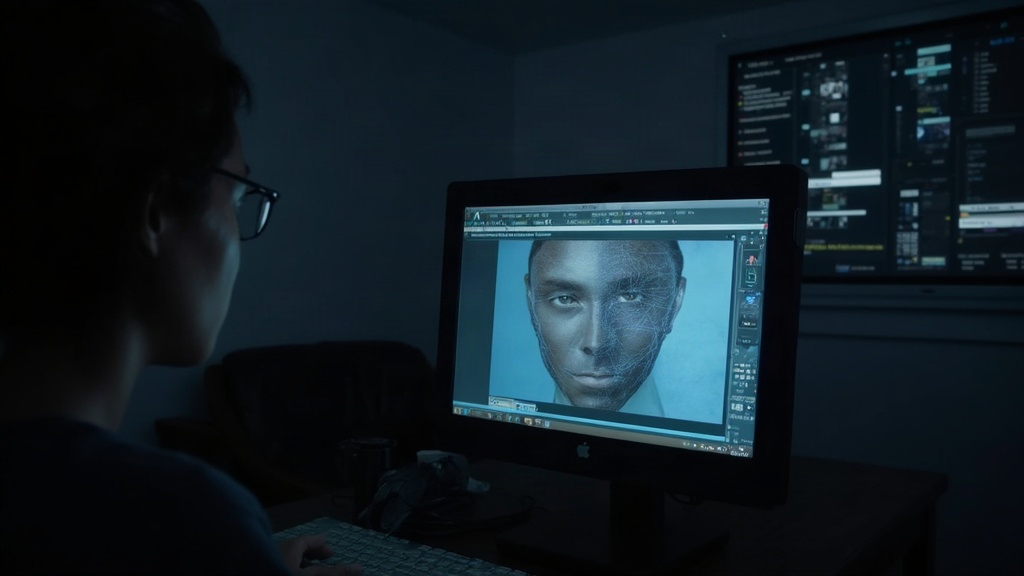
딥페이크와 위변조를 막는다고 소개하는 솔루션은 많지만, 각 업체가 말하는 정확도는 측정한 조건이 서로 다릅니다. 어떤 공격을 몇 번 시도했는지, 어떤 기기와 조명에서 시험했는지가 다르면 같은 99%라도 의미가 완전히 달라집니다. 업체가 직접 측정한 수치만으로는 솔루션을 공정하게 비교하기 어렵습니다. 특히 시험에 쓴 공격 도구가 공개되지 않았다면, 높은 정확도가 실제 공격에서도 유지될지 알 수 없습니다.
그래서 기업이 솔루션을 검토할 때는 외부 기관이 같은 기준으로 시험한 결과가 있는지를 먼저 확인하는 것이 좋습니다. 국제 표준에 따라 공인 시험기관에서 평가받은 결과는 업체마다 다른 측정 방식을 하나의 잣대로 맞춰 볼 수 있게 해 줍니다. 얼굴 위변조 탐지에서 가장 널리 쓰이는 기준이 ISO/IEC 30107-3과 이를 바탕으로 한 iBeta PAD 평가입니다.
PAD는 Presentation Attack Detection의 약자로, 카메라 앞에 제시된 얼굴이 실제 사람인지 사진·화면·마스크 같은 위조물인지 가려내는 기술을 말합니다. 이 기술을 어떻게 시험하고 결과를 어떻게 보고할지 정한 국제 표준이 ISO/IEC 30107-3입니다.
다만 PAD 평가는 카메라 앞에 보여주는 프레젠테이션 공격을 기준으로 합니다. 카메라를 거치지 않는 인젝션 공격은 유럽에서 별도의 평가 기준(CEN/TS 18099)이 마련되었을 만큼 다른 영역이므로, 두 공격을 각각 어떻게 다루는지 따로 확인해야 합니다.
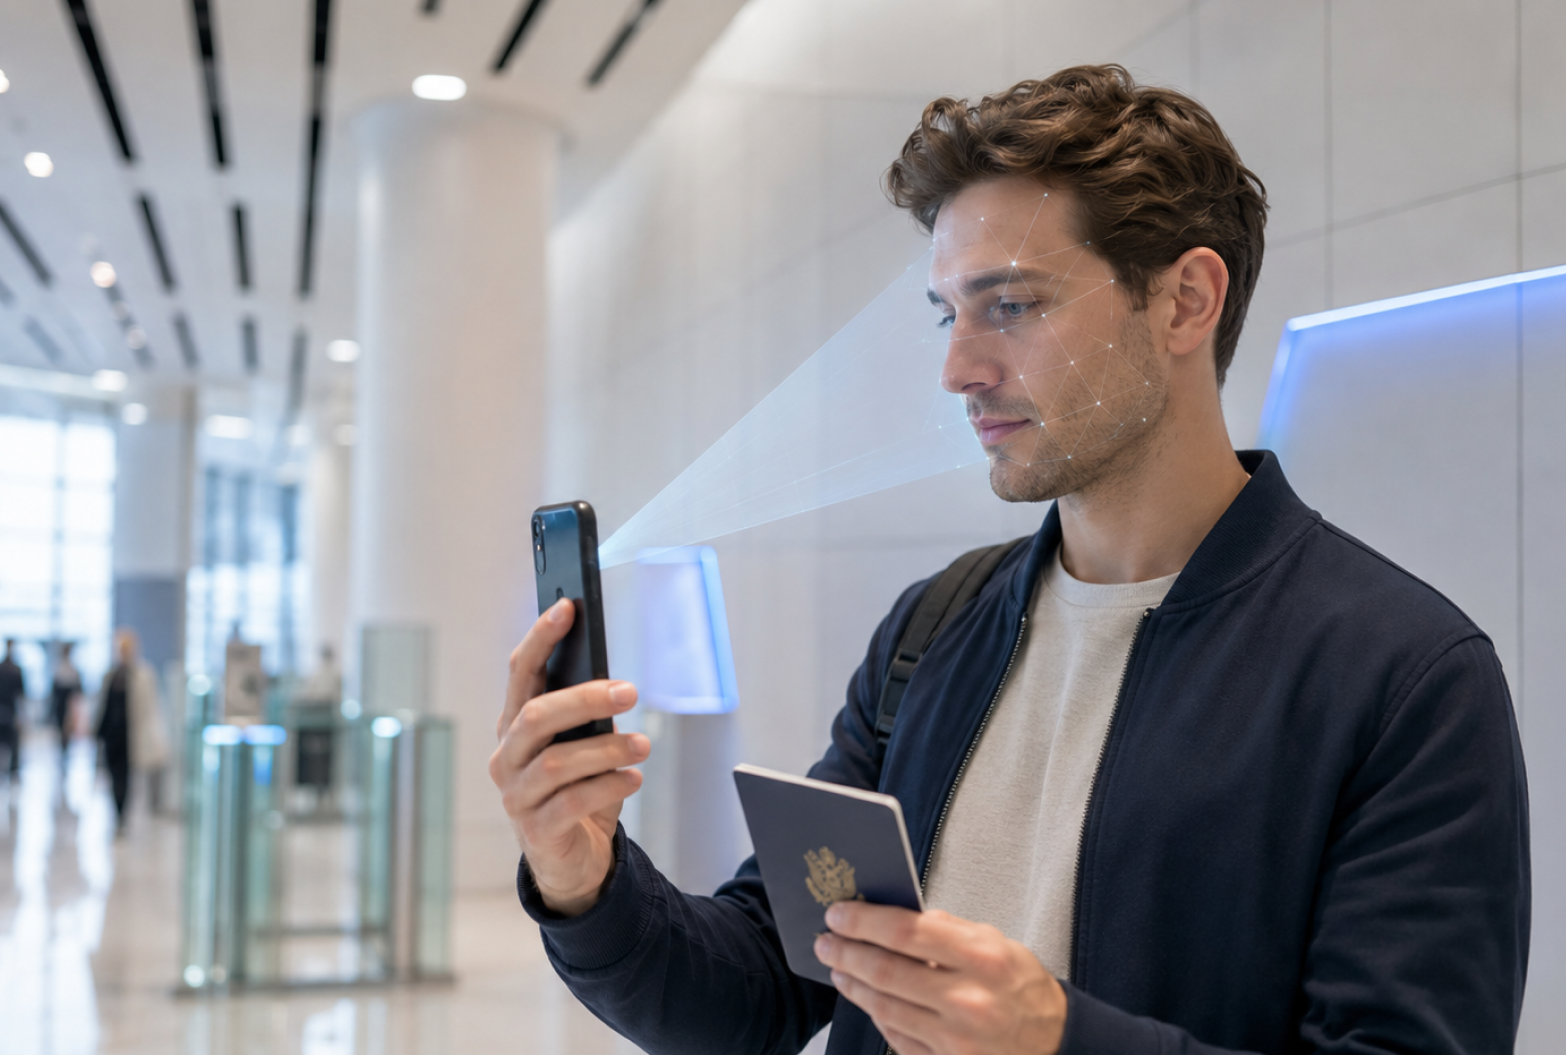
솔루션을 비교할 때는 업체가 제시한 수치보다 공인 기관의 평가 결과를 먼저 확인하는 것이 좋습니다. 알체라 eKYC는 RGB 카메라 기반 얼굴 위변조 탐지(PAD)로 ISO/IEC 30107-3 기준의 iBeta 평가를 통과했으며, 촬영된 얼굴의 위변조 여부를 먼저 판별한 뒤 신분증 사진과 매칭하여 동일인 여부를 확인합니다.
평가 결과를 받았다면 통과 여부만 보지 말고 시험 조건까지 함께 읽어야 합니다. 어떤 기기로 시험했는지, 공격 도구를 몇 종류 사용했는지, 시험한 단계가 무엇인지에 따라 같은 통과라도 의미가 달라집니다. 우리 서비스의 고객이 주로 쓰는 기기와 촬영 환경이 시험 조건과 비슷한지도 확인해 두면, 도입 후 성능 차이로 당황하는 일을 줄일 수 있습니다.
공인 평가 결과를 볼 때 가장 먼저 만나는 지표가 APCER과 BPCER입니다. APCER은 위조물을 실제 사람으로 잘못 통과시킨 비율이고, BPCER은 실제 사람을 위조물로 잘못 거부한 비율입니다. APCER이 높으면 보안에 구멍이 생기고, BPCER이 높으면 정상 고객이 인증에 실패해 이탈하거나 민원이 늘어납니다.

예를 들어 위조물 통과율이 매우 낮다고 소개하는 솔루션이라도, 그 대가로 정상 고객을 자주 거부한다면 실제 서비스에서는 가입 이탈이 늘어날 수 있습니다. 반대로 정상 고객 거부율만 강조하는 솔루션은 위조물에 관대한 기준으로 설정되어 있을 가능성을 함께 확인해야 합니다.
두 지표는 한쪽을 낮추면 다른 쪽이 올라가는 관계에 있기 때문에, 한 숫자만 보고 판단해서는 안 됩니다. 어떤 공격 도구로 몇 번 시험했는지와 함께 두 지표를 나란히 봐야 실제 운영에 맞는 솔루션인지 판단할 수 있습니다. 지표를 읽는 구체적인 방법은 딥페이크 탐지 알고리즘 평가 지표 글에서 정리했습니다.
도입을 검토하는 단계에서 업체에 다음 질문을 던지면 솔루션 간 차이가 분명하게 드러납니다.
질문에 대한 답이 공인 평가 결과나 문서로 뒷받침되는지도 함께 확인하는 것이 좋습니다. 구두 설명만으로는 실제 운영 환경에서 같은 성능이 나올지 판단하기 어렵기 때문입니다.
질문의 우선순위는 업종에 따라 달라집니다. 금융처럼 한 번의 부정 가입이 큰 손실로 이어지는 업종은 위조물 통과율과 인젝션 공격 대응을 먼저 따져야 하고, 가입자가 많은 플랫폼은 정상 고객 거부율과 재촬영 안내처럼 고객 경험에 영향을 주는 항목을 더 무겁게 봐야 합니다. 자사 서비스에서 가장 피하고 싶은 상황이 무엇인지 먼저 정하면, 여러 솔루션의 답변을 같은 기준으로 비교하기가 훨씬 수월해집니다.
공인 평가를 통과한 솔루션이라도 실제 서비스에 적용하면 고객의 기기, 조명, 촬영 습관에 따라 결과가 달라질 수 있습니다. 도입 초기에는 일부 고객이나 일부 채널에 먼저 적용해 인증 성공률과 거부 사유를 확인하고, 그 결과를 바탕으로 임계값과 안내 문구를 조정하는 것이 안전합니다.
운영을 시작한 뒤에도 점검은 계속되어야 합니다. 거부된 인증 가운데 실제 위조 시도와 정상 고객의 실패를 나누어 기록하고, 특정 기기나 시간대에 실패가 몰리는지 주기적으로 살펴보면 탐지 기준을 언제 조정해야 할지 판단할 수 있습니다. 새로운 우회 수법이 알려졌을 때 업체가 어떻게 대응하는지, 업데이트가 서비스 중단 없이 적용되는지도 계약 전에 확인해 두는 것이 좋습니다. 이렇게 쌓인 운영 기록은 다음 솔루션 재평가나 내부 보안 점검 때 객관적인 근거 자료로도 활용할 수 있습니다.