AI 솔루션 문의하기


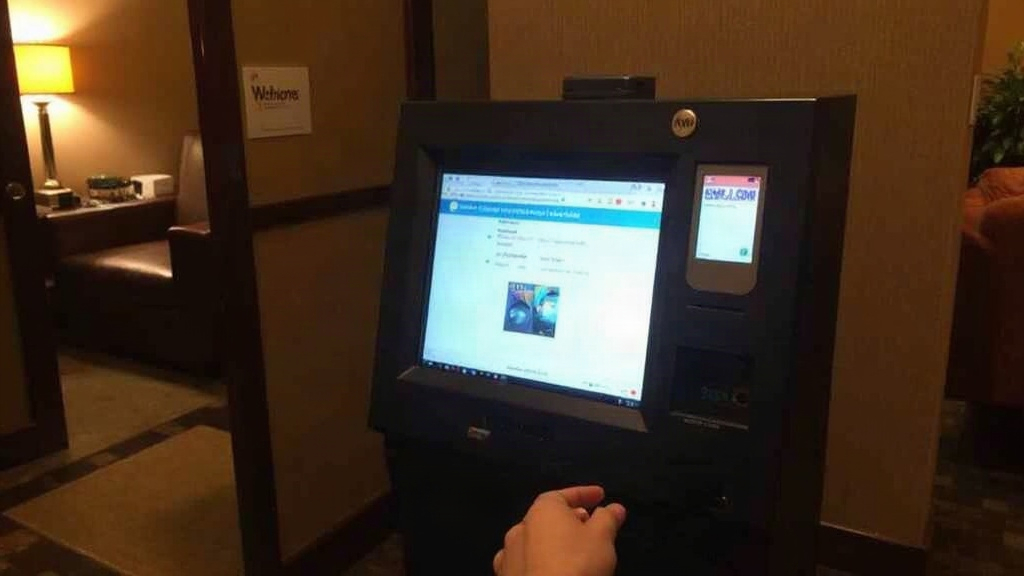
무인 숙박 키오스크 신분증 인증에서 생년월일만 받는 개인정보 최소 수집 구성은 성인 여부만 필요할 때 신분증 인증 결과 중 생년월일(또는 성인 여부)만 받고, 사진과 주민등록번호는 저장하지 않는 구성입니다.
체크인에 필요한 것은 "이 사람이 성인인가"라는 판단 하나인데, 신분증을 통째로 받아 저장하면 판단에 쓰지 않는 정보까지 서비스가 떠안게 됩니다. 이 글은 성인 확인 목적의 신분증 처리에 한정해, 무엇을 읽고, 무엇을 받고, 무엇을 저장할지 정하는 기준을 다룹니다.
신분증 인증에서 정보는 세 단계로 나뉘고, 단계마다 최소화하는 방법이 다릅니다.
그래서 최소 수집 구성의 중심은 받는 정보와 저장하는 정보를 줄이고, 촬영된 이미지는 처리 후 남기지 않는 것입니다.
성인 여부(성인이다·아니다)는 생년월일보다 더 적은 정보입니다. 체크인 판단에 필요한 것이 성인 여부뿐이라면 성인 여부만 저장해도 목적을 달성합니다. 생년월일을 저장해야 하는 경우는 이유를 설명할 수 있을 때, 예를 들어 투숙객 정보 관리에서 생년월일이 따로 필요할 때로 한정합니다. 예약과 결제처럼 다른 목적으로 받는 개인정보는 별도 기준으로 관리합니다.

개인정보 보호법은 목적에 필요한 최소한의 개인정보만 처리하도록 요구하고, 최소한이라는 입증 책임을 처리하는 쪽에 둡니다. 2026년 11월 2일 기준으로 이 요구는 모두 시행 중이며, 키오스크가 신분증을 다룰 때 직접 적용됩니다. 조문 원문은 국가법령정보센터에서 확인할 수 있습니다.
제16조는 개인정보를 수집할 때 그 목적에 필요한 최소한의 정보만 수집하도록 정하고 있습니다. 같은 조항에서 최소한의 수집이라는 입증 책임은 개인정보처리자가 부담한다고 정합니다. 성인 확인이 목적이라면 사진, 주소, 주민등록번호를 저장해야 하는 이유를 서비스가 설명할 수 있어야 하고, 설명하지 못하는 항목은 저장 목록에서 빼야 합니다.
제24조의2는 법령에서 구체적으로 요구하거나 허용한 경우 등 정해진 예외가 아니면 주민등록번호를 처리할 수 없도록 제한합니다. 처리하는 경우에도 암호화 같은 안전성 확보 조치를 해야 합니다. 성인 확인은 생년월일이나 성인 여부로 목적을 달성할 수 있으므로, 주민등록번호를 저장하거나 화면과 로그에 남길 이유를 설명하기 어렵습니다.
두 조항을 키오스크 설계에 옮기면 기준은 하나로 정리됩니다. 저장하는 항목마다 "성인 확인을 위해 필요하다"는 이유를 한 문장으로 쓸 수 있어야 합니다. 문장이 써지지 않는 항목은 저장하지 않습니다. 이 기준은 개발 단계에서 저장 항목을 정할 때도, 사후에 점검할 때도 같이 씁니다.
화면 흐름은 안내와 동의 → 신분증 촬영 → 인식과 확인 처리 → 결과 수신과 체크인 → 처리 후 점검 순서로 짜고, 단계마다 처리하는 정보와 저장하는 항목을 구분해 정합니다.
신분증 진위확인은 발급기관 조회를 거치는 경우가 있고, 이 조회에는 신분증 번호나 발급일자 같은 정보가 쓰일 수 있습니다. 진위확인까지 넣으면 처리하는 정보가 늘어나므로, 성인 확인이라는 목적과 타인 신분증 사용 위험을 함께 보고 조회 범위를 정합니다. 조회에 쓴 정보는 결과를 확인한 뒤 저장하지 않는 구조로 설계합니다. 조회 방식과 처리 정보는 솔루션마다 다르므로 도입 전에 확인합니다.
사후에 "성인 확인을 했다"는 사실을 보여줄 필요는 있습니다. 이 필요를 채우는 데는 성인 확인 결과, 확인 일시, 키오스크 식별값, 판정 사유 정도면 됩니다. 신분증 이미지나 주민등록번호를 증빙으로 남길 필요는 없습니다. 확인 기록의 보관 기간도 함께 정합니다.
신분증만으로는 다른 사람의 신분증을 쓰는 경우를 가려내지 못하므로 충분하지 않을 수 있습니다. 직원이 없는 키오스크에서는 미성년자가 성인의 신분증을 쓰는 시도가 가장 큰 위험이고, 이 시도는 생년월일을 정확히 읽는 것만으로 막히지 않습니다.
신분증이 위조가 아니고 유효해도, 키오스크 앞에 선 사람이 그 신분증의 주인이라는 보장은 없습니다. 부모나 지인의 신분증으로 성인 확인을 통과하는 경우입니다. 생년월일만 읽어 성인 여부를 판단하는 구조는 이 경우를 구분하지 못합니다.
신분증을 종이에 출력해 촬영하거나, 휴대폰 화면에 띄운 신분증을 키오스크 카메라에 비추는 시도가 있습니다. 촬영된 이미지가 실물 신분증을 직접 찍은 것인지를 판별하는 사본 판별로 이런 시도를 걸러냅니다. 사본 판별은 이미지를 분석하는 단계이므로 개인정보를 추가로 저장하지 않아도 작동하도록 설계할 수 있습니다.
신분증 사진과 현장에서 촬영한 얼굴을 대조하면 신분증 주인이 맞는지 확인할 수 있습니다. 다만 얼굴은 특정 개인을 알아보기 위해 처리하면 민감정보에 해당하는 생체인식정보이므로, 성인 확인이라는 목적에 비해 과한지, 별도 동의와 같은 처리 요건을 갖출 수 있는지 먼저 따져야 합니다. 얼굴 대조를 넣기로 했다면 대조 결과(일치·불일치)만 남기고 얼굴 이미지는 저장하지 않는 구조를 원칙으로 합니다. 숙박업소의 위험도와 운영 형태에 따라 얼굴 대조를 넣을지, 사본 판별까지만 둘지를 정합니다.
이런 확인을 서비스가 직접 구현하면 신분증 이미지와 인식 정보가 서비스 서버를 거치고, 저장 범위를 관리하는 부담도 서비스에 생깁니다.
운영에서는 인증 실패 대응, 저장 항목 점검, 접근 통제와 암호화, 외부 업체 관리, 고지 문구를 함께 관리합니다. 직원이 없는 환경이라 실패와 사고가 났을 때 설계해 둔 대로 처리되는지가 운영의 기준이 됩니다.
촬영 환경이나 신분증 상태 때문에 인식이 실패하면, 직원이 없는 키오스크에서는 고객이 막힌 채 남습니다. 실패 사유를 보여주고 재촬영을 안내하며, 재시도 상한을 넘으면 원격 지원이나 고객센터로 이어지는 경로를 둡니다. 이 대체 경로에서도 같은 최소 수집 기준을 지킵니다. 상담 과정에서 신분증 사진을 메신저로 받는 방식은 저장 범위를 벗어나므로 피합니다.
설계 문서에는 저장하지 않기로 했는데, 실제로는 개발·운영 로그나 오류 보고에 신분증 이미지, 주민등록번호, 인식 결과 원문이 남는 경우가 있습니다. 정기적으로 데이터베이스, 로그, 백업, 화면 캡처 저장 위치를 점검해 설계에 없는 항목이 쌓이지 않았는지 확인합니다.
저장하는 성인 확인 결과도 개인정보와 연결되는 기록이므로 접근 권한을 필요한 담당자로 제한하고, 접근 기록을 남깁니다. 저장과 전송 구간은 암호화하고, 보관 기간이 끝나면 삭제하는 절차를 정해 둡니다. 암호화 적용 방법은 eKYC 개인정보 암호화 글에서 확인할 수 있습니다.
신분증 인식과 성인 판단을 외부 솔루션에 맡기면 그 업체는 처리위탁을 받는 수탁자가 됩니다. 위탁 문서에 업무 범위, 목적 외 이용 금지, 재위탁 제한, 처리 후 정보의 삭제 방식을 담고, 수탁자의 보안 관리 수준을 확인합니다. 키오스크 설치 장소를 운영하는 업체와 인증 솔루션 업체가 다르면 각각의 역할과 책임을 문서로 나눕니다.
키오스크 화면의 안내 문구와 개인정보 처리방침에는 성인 확인 목적, 처리하는 정보, 저장하는 항목과 기간, 외부 업체에 맡기는 경우 그 사실을 같은 내용으로 적습니다. 화면 안내와 처리방침의 내용이 서로 다르면 고객이 받아들이는 정보와 실제 처리가 어긋납니다.