AI 솔루션 문의하기


개인정보 유출 후 명의도용을 막으려면, 비대면 본인확인을 이름·생년월일·주소 같은 '아는 정보' 확인에서 '가진 신분증'과 '본인 얼굴' 확인으로 바꿔야 합니다.
유출된 정보만 입력하면 통과되는 가입 절차는 다른 사람도 그대로 통과할 수 있기 때문입니다.
이 글에서는 가입과 명의 확인 단계를 기준으로 절차를 다시 설계하는 방법을 정리합니다.
개인정보 유출 소식이 들리면 많은 기업이 자사 시스템의 보안부터 살핍니다. 그런데 다른 곳에서 유출된 정보가 우리 서비스의 가입 화면에 입력되는 경우도 함께 봐야 합니다. 이때 우리 서비스는 침해당한 것이 아니라 도용에 이용당하는 쪽이 됩니다.
법적 관점에서는 개인정보 유출 시 정보주체에게 알리고 신고하는 절차를 정한 개인정보 보호법 제34조가 이미 시행 중입니다. 다만 이 조항은 유출이 발생한 뒤의 대응 의무입니다.
유출된 정보가 다른 서비스에서 악용되는 것을 막으려면 본인확인 절차 자체를 설계로 보완해야 합니다.
이름, 생년월일, 주소, 연락처는 한번 유출되면 같은 정보로 다시 쓸 수 있습니다. 비밀번호처럼 바꿀 수 없다는 점도 문제입니다. 가입 화면이 이런 정보의 일치 여부만 확인한다면 입력하는 사람이 본인인지 가려낼 방법이 없습니다.
이 구조에서 문제가 되는 지점은 크게 세 가지입니다.
결국 본인확인의 질문이 '이 정보를 아는가'에 머물러 있다는 것이 핵심입니다. 질문을 '이 신분증이 진짜인가'와 '이 사람이 신분증의 주인인가'로 바꿔야 유출 정보만으로는 통과할 수 없게 됩니다.
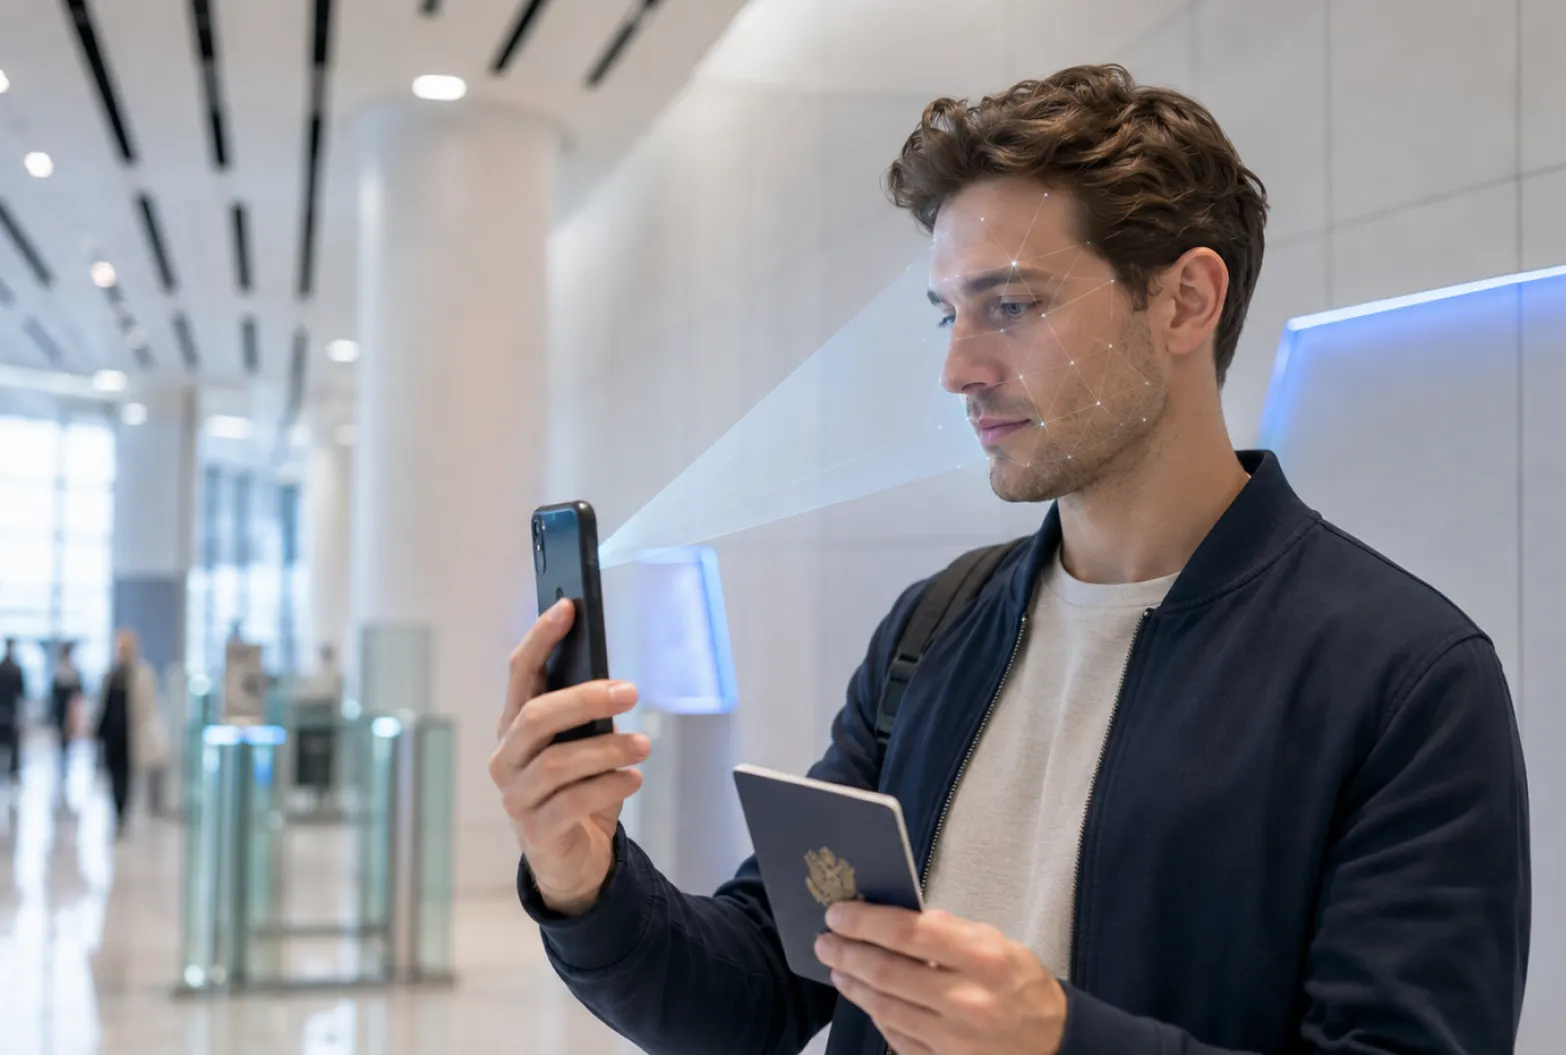
설계의 방향은 확인 요소를 한 가지 더 늘리는 것이 아니라, 유출될 수 있는 요소를 통과 조건에서 빼는 것입니다. 신분증과 얼굴은 정보 입력과 달리 지금 이 순간 눈앞에 있어야 확인되는 요소입니다.
가입 단계의 흐름은 다음과 같이 구성할 수 있습니다.
이 순서에서 중요한 것은 각 단계가 서로 다른 질문에 답한다는 점입니다. 진위확인은 신분증이 진짜인지, 얼굴 대조는 주인이 맞는지, 라이브니스는 지금 그 사람이 직접 하고 있는지를 확인합니다. 한 단계가 약해도 다른 단계가 보완하도록 층을 나누는 설계입니다.
기술을 붙이는 것만으로 설계가 끝나지는 않습니다. 자동 판정이 애매한 경우를 어떻게 처리할지, 고객이 이탈하지 않게 어떤 안내를 줄지도 미리 정해야 합니다.
이 글은 로그인 이후의 계정 보호가 아니라 가입과 명의 확인 단계를 다룹니다. 가입 시점에 확실히 확인해 두면 이후 단계의 부담도 줄어듭니다.
알체라 eKYC는 위에서 설명한 흐름을 하나로 연결해 제공합니다. 신분증 OCR과 신분증 진위확인(주민등록증은 행정안전부, 운전면허증은 경찰청 연동), AI 신분증 사본판별, 1:1 얼굴 대조와 라이브니스를 같은 가입 절차 안에서 쓸 수 있습니다. 확인이 애매한 건은 관리자 페이지에서 수동 심사와 EDD 기준을 설정해 처리할 수 있습니다.
성능 근거도 이 주제에 맞는 것을 기준으로 볼 수 있습니다. 알체라 신분증 OCR은 인식률 98.47%에 1초 이내로 처리합니다. 사본판별은 위조 신분증 100만 장 이상을 학습했고 200여 가지 촬영 조건에서 정확도 99%를 기록했습니다. 얼굴 인증은 NIST FRTE 국내 1위이며, 라이브니스는 iBeta PAD(RGB) 국내 유일 인증(ISO/IEC 30107-3)을 받았습니다.
도입은 SaaS 연동 기준 30분, 개발을 포함한 전체 도입은 평균 1~3개월입니다. 코스콤 금융 클라우드 기반 SaaS와 설치형을 모두 제공하므로 내부 보안 정책에 맞춰 선택할 수 있습니다. 현재 가입 절차가 입력 정보 확인에 머물러 있다면, 가장 먼저 신분증 진위확인과 얼굴 대조를 어느 단계에 넣을지부터 정해 보시기 바랍니다.