AI 솔루션 문의하기


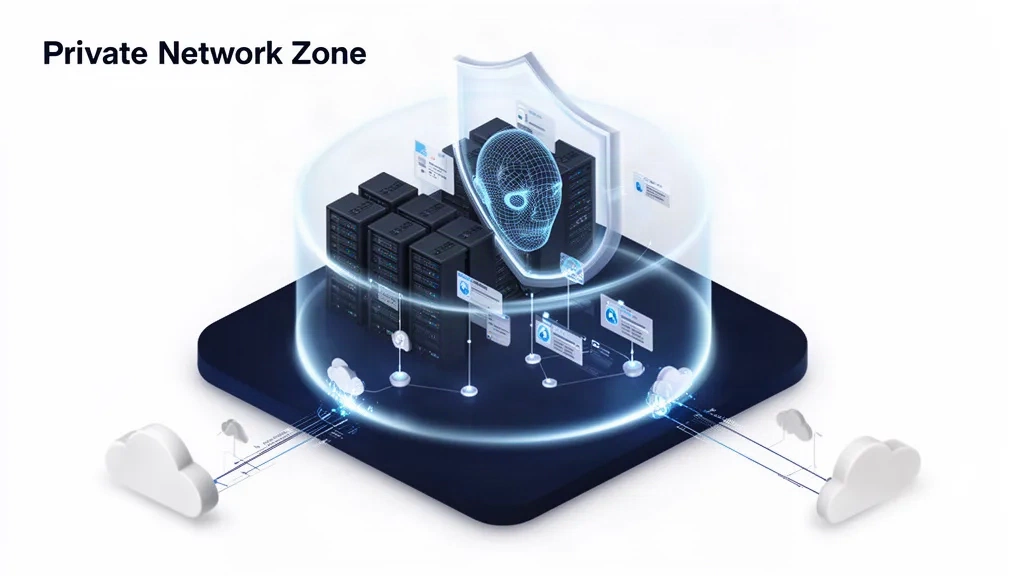
외부 통신이 막힌 환경에서도 eKYC는 구축형(설치형)으로 도입할 수 있습니다. 서버와 SDK를 사내 인프라에 설치해 신분증 OCR, 사본판별, 얼굴 대조 같은 연산을 내부에서 처리하면 되고, 외부 조회가 필요한 단계만 통신 경로를 따로 설계하면 됩니다.
이 글은 IT·보안 담당자가 도입 전에 확인할 구성 요소, 설치 위치, 서버 사양 확인 순서를 정리했습니다.
클라우드 API 방식은 신분증 이미지와 얼굴 이미지를 외부 인증 서버로 보내는 구조입니다.
망분리나 아웃바운드 차단 정책이 있는 환경에서는 이 호출 자체가 허용되지 않거나, 예외 허용에 별도의 보안 심의가 필요합니다.
개발팀도 어려움을 겪습니다. API 호출에 익숙한 팀은 서버를 직접 설치하고 운영하는 구조에서 배포, 버전 관리, 장애 대응 책임이 어디까지인지 낯설어합니다. 그래서 도입 초기에 구성 요소와 책임 범위를 먼저 나누어 두는 편이 안전합니다.
아래 내용은 구축형과 SaaS의 선택 기준이 아니라, 이미 구축형으로 방향을 정한 뒤 망 조건에 맞춰 설치 구성을 잡는 데 초점을 둡니다. 도입 전반의 점검 항목은 eKYC 도입 체크리스트에서 함께 확인할 수 있습니다.
구축형은 크게 서버 측 엔진과 클라이언트 측 SDK로 나뉩니다. 어떤 기능을 어느 쪽에서 처리할지에 따라 설치 대상과 네트워크 요구가 달라집니다.
알체라 신분증 OCR은 인식률 98.47%, 1초 이내 처리를 기준으로 제공하며, 사본판별은 정확도 99%를 기준으로 합니다. 얼굴 인증은 NIST FRTE 국내 1위 알고리즘과 iBeta PAD(RGB) 인증을 받은 라이브니스를 쓰며, 이 연산을 모두 내부 서버에서 돌리는 구성이 가능합니다.
설치 위치는 사용자 단말이 접속하는 구간과 업무 시스템의 위치로 정합니다. 모바일 앱이나 웹이 DMZ를 거쳐 들어오는지, 완전한 내부 업무망에서만 쓰는지에 따라 서버 배치가 달라집니다.
서버 사양은 추정으로 정하지 않고 아래 순서로 확인합니다.
정확한 권장 사양은 위 정보를 바탕으로 알체라가 안내하므로, 이 단계에서는 자사 인프라 현황을 정리해 두는 것이 핵심입니다.
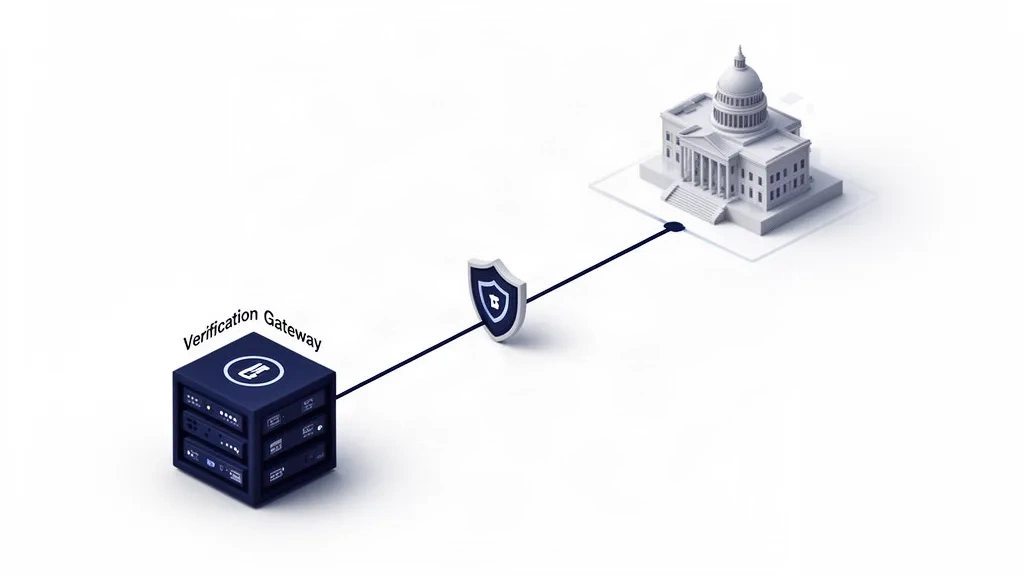
구축형이어도 모든 단계가 내부에서 끝나지는 않습니다. 신분증 진위확인은 주민등록증은 행정안전부, 운전면허증은 경찰청 연동이 필요하므로 외부 조회 경로가 존재합니다. 1원 계좌 인증처럼 금융망 연동이 필요한 단계도 마찬가지입니다.
이 단계는 OCR이나 얼굴 대조와 별도로 통신 설계를 확인해야 합니다. 다음 항목을 보안팀과 함께 정리하는 것을 권합니다.
외부 조회를 쓰지 않는 구성이라면 진위확인 단계를 제외하고 내부 연산 기능만 구축하는 방식도 검토할 수 있습니다.
구축형은 문의 후 바로 설치하는 방식이 아니라, 정보를 단계적으로 맞추는 절차를 거칩니다.
SaaS 연동은 30분이면 가능하지만, 개발을 포함한 전체 도입은 평균 1~3개월이 걸립니다. 구축형은 망 조건과 보안 심의에 따라 달라질 수 있으니 일정은 기술 미팅에서 확정하는 편이 정확합니다.
알체라 eKYC는 SaaS(코스콤 금융 클라우드)와 설치형을 모두 제공합니다.
구축형으로는 신분증 OCR, 신분증 진위확인, 신분증 사본판별, 얼굴 인증(1:1 얼굴 대조)과 라이브니스, 얼굴 위변조 판별을 도입할 수 있습니다. 관리자 페이지와 수동 심사, EDD 설정도 함께 갖출 수 있습니다.
고객사 110곳 이상, 누적 인증 1,430만 건 이상, 계약 연장률 95.5%의 운영 경험을 바탕으로 망 조건별 설치 구성을 안내합니다. 자회사 유스비와 함께 ISMS 인증을 보유하고 있어 보안 검토 자료 준비에도 참고할 수 있습니다. 진위확인처럼 외부 조회가 필요한 기능은 위에서 정리한 통신 경로 항목을 기준으로 함께 설계합니다.