AI 솔루션 문의하기


B2B SaaS 가입 본인확인 이탈을 줄이는 가장 현실적인 방법은 인증을 없애는 것이 아니라 요청 시점을 나누는 것입니다. 무료 체험 가입은 이메일과 최소 정보만으로 가볍게 열고, 결제 등록이나 한도 상향처럼 위험과 의도가 함께 높아지는 순간에 신분증·얼굴 확인을 요청하면 됩니다.
이 글에서는 단계 설계 방법과 이탈 구간을 측정하는 지표를 정리합니다.
체험 가입 화면에서 신분증 촬영과 얼굴 인증을 한 번에 요구하면 가입자는 아직 제품 가치를 확인하지 못한 상태에서 부담을 느낍니다.
단순히 둘러보려던 담당자는 화면을 닫고, 정말 도입을 검토하던 담당자도 승인 절차가 길어 다른 도구로 옮겨 갈 수 있습니다.
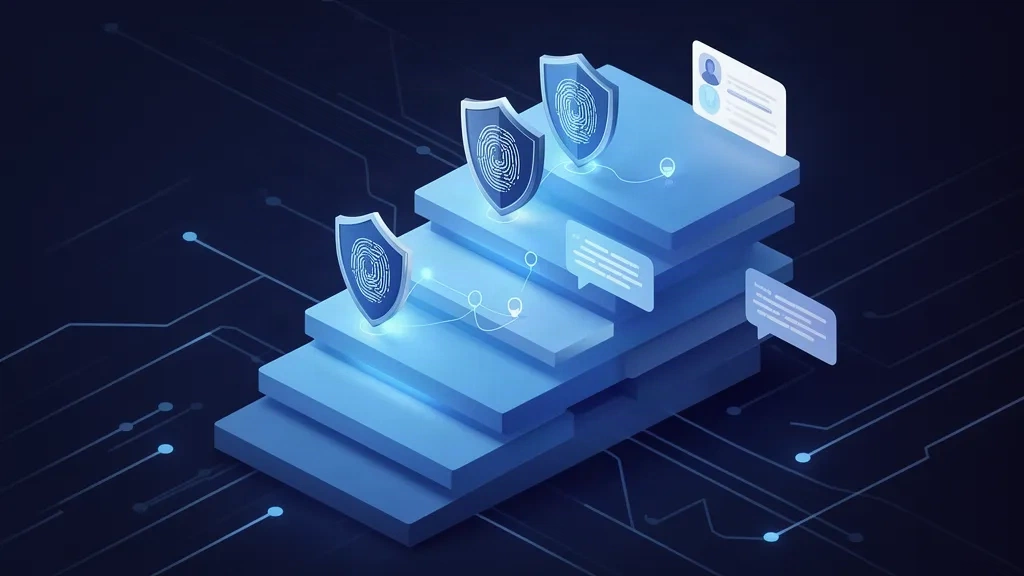
반대로 인증을 아예 생략하면 체험 계정이 어뷰징에 쓰이거나 결제 단계에서 타인 명의 카드, 허위 사업자 정보가 들어올 수 있습니다. 결국 문제는 인증의 유무가 아니라 모든 가입자에게 같은 강도를 같은 시점에 요구하는 구조에 있습니다.
단계를 나누는 기준은 가입자가 할 수 있는 행동의 위험도입니다. 읽기 중심의 체험 기능은 낮은 마찰로 열고, 비용이 발생하거나 외부에 영향을 주는 기능을 열 때 인증 강도를 올립니다.
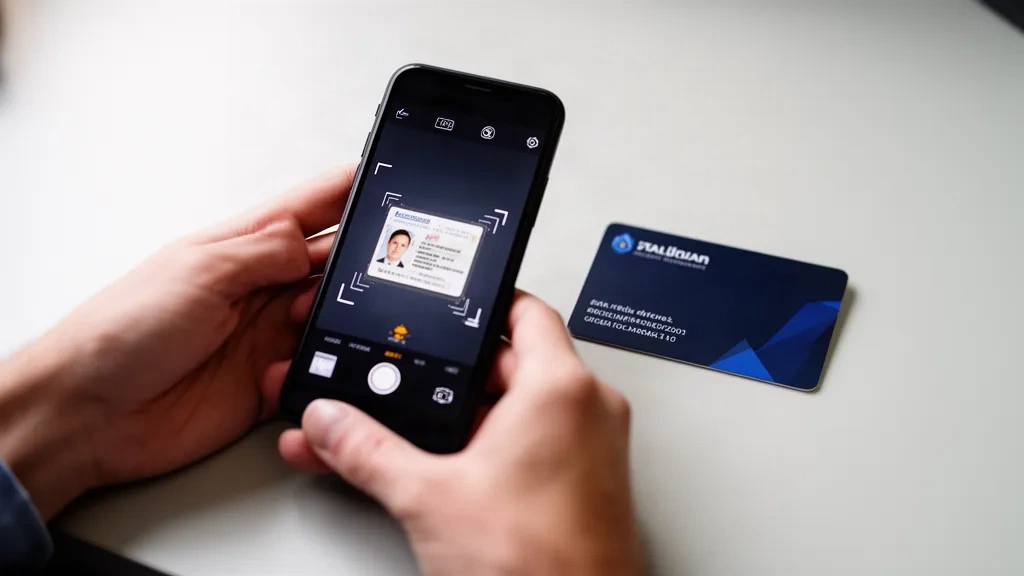
인증을 요청할 때는 왜 필요한지 한 문장으로 안내하는 것이 좋습니다. 예를 들어 결제 수단을 안전하게 등록하기 위한 절차라고 알려 주면 요청의 맥락이 분명해져 중도 포기가 줄어드는 경향이 있습니다. 또한 촬영 중 실패하면 처음부터 다시 하지 않고 해당 단계만 재시도하게 만드는 것이 중요합니다.
단계를 나눈 뒤에는 어느 구간에서 사람이 떠나는지 숫자로 확인해야 합니다. 가입 전체 전환율 하나만 보면 인증이 원인인지 가격 안내가 원인인지 구분하기 어렵습니다.
시점을 바꿀 때는 한 번에 전체를 바꾸지 말고 일부 가입자에게만 적용해 비교하는 방식이 안전합니다.
알체라 eKYC는 호출 건당 과금 구조이므로 인증이 필요한 시점에만 호출하도록 설계하면 운영 효율에도 도움이 됩니다.
체험 단계에서 인증을 제외하면 전환 가능성이 낮은 가입자에게 불필요한 호출이 발생하지 않습니다.
수동 심사 부담도 줄어듭니다. 결제 등록 시점에 인증을 통과한 가입자만 심사 대상이 되므로 운영팀은 실제 도입 의사가 있는 건에 집중할 수 있습니다.
한도 상향 같은 고위험 구간에는 별도의 심사 기준을 두고 수동 심사나 EDD 설정으로 대응하는 구성이 가능합니다.
알체라 eKYC는 신분증 OCR, 신분증 진위확인, 신분증 사본판별, 얼굴 인증과 라이브니스, 1원 계좌 인증, 사업자 진위확인을 기능별로 나누어 필요한 시점에 호출할 수 있습니다. 결제 등록 단계에서는 신분증 진위확인과 얼굴 인증을, 법인 가입자에게는 eKYB로 사업자 진위확인과 휴폐업 조회를 붙이는 식입니다.
알체라 신분증 OCR은 인식률 98.47%에 1초 이내로 처리하고, 신분증 사본판별은 위조 신분증 100만 장 이상을 학습해 정확도 99%를 기록했습니다. 얼굴 인증은 NIST FRTE 국내 1위이고 라이브니스는 iBeta PAD(RGB) 국내 유일로 ISO/IEC 30107-3 기준을 확인받았습니다. 인증 시간이 짧고 정상 사용자의 오탐이 적을수록 결제 전환 구간의 마찰이 줄어듭니다.
체험은 가볍게 열고 결제와 한도 상향에서 확인하는 구조를 먼저 설계한 뒤, 그 시점에 맞는 인증 수단을 선택하는 것이 좋습니다.